Domain anpassungsmonitoring.de kaufen?
Wir ziehen mit dem Projekt
anpassungsmonitoring.de um.
Sind Sie am Kauf der Domain
anpassungsmonitoring.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain anpassungsmonitoring.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
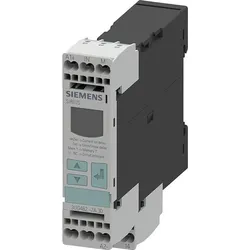
Siemens Relay,Monitoring,Digital,Monitoring, RelaisÜberwachungsanwendungen: Strom Versorgungsspannung: 24 bis 240 Vac/dc Kontaktanordnung: 1-poliger Umschalter Stromempfindlichkeit: Überstrom, Unterstrom Strom erfasst min.: 50 mA Strom erfasst max.: 15 A Verzögerungszeit: 0,1 bis 20 s Breite: 22,5 mm 1-phasiges Stromüberwachungsrelais zur Überwachung von einphasigen Wechselströmen und Gleichströmen gegen den eingestellten Schwellwert für Unter- und Überschwingen. Ein Stromüberwachungsrelais kann sich durch seine Messbereiche und Versorgungsspannungsarten unterscheiden. Eigenschaften und Vorteile: Echte Effektivwertmessung, geeignet für Frequenzen von 40 bis 500 Hz AC und DC. Alle Geräte können digital eingestellt werden und verfügen über eine LCD-Anzeige sowie einen zuschaltbaren Fehlerspeicher. Gleichzeitige Überwachung von Über- und Unterströmen über den gesamten Messbereich hinweg. Versorgungsspannung: 24 bis 240 V AC/DC. Bypass-Zeit beim Start: 0,1 bis 20 s. AUS-Verzögerung: 0,1 bis 20 s. Kontakte: 1 Wechsler. Informationen zur Produktanwendung: Überstrom- und Unterstromüberwachung, Überwachung der Funktionalität von elektrischen Verbrauchern, Drahtbruchüberwachung, Grenzwertschalter für analoge Signale von 4 mA bis 20 mA.194,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
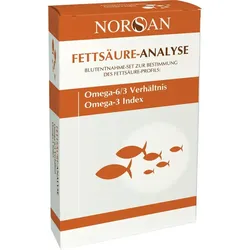
Norsan Fettsäure-Analyse 1 STProdukteigenschaften: NORSAN Fettsäure-Analyse Bietet die Möglichkeit, den individuellen Versorgungsstatus der Fettsäuren im Körper zu messen. Produktbeschreibung: NORSAN Fettsäure-Analyse bietet die Möglichkeit, den individuellen Versorgungsstatus der Fettsäuren im Körper zu messen. Gemessen werden 26 Fettsäuren sowie der Omega-3-Index das Omega-6/3-Verhältnis und der Trans-Fett-Anteil. Die Analytik erfolgt nach einem standardisierten und qualitätsgesicherten Verfahren in einem unabhängigen Labor. Inhalt: 1 Testkit Anleitung Analyse-ID Bogen Folienbeutel Kontaktaktivierte Lanzette Pflaster Testkarte Rücksendeumschlag Anwendung: Mit der NORSAN Fettsäure-Analyse lässt sich der Bedarf an Omega-3 ganz einfach mit einigen Tropfen Blut aus der Fingerbeere messen. Das Set enthält alle Materialien zur Durchführung der Blutentnahme und Einsendung der Probe. Hinweis: In der NORSAN Fettsäure-Analyse ist ein frankierter Rücksendeumschlag enthalten. Bitte kontrollieren Sie vor dem Einsenden, ob dieser ausreichend frankiert ist. Quelle: www.norsan.de und Angaben der Packungsbeilage Stand: 08/202475,25 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Wie kann Online-Monitoring effektiv zur Überwachung und Analyse von Aktivitäten im Internet eingesetzt werden?
Online-Monitoring kann eingesetzt werden, um das Image einer Marke oder eines Unternehmens in den sozialen Medien zu überwachen. Es ermöglicht auch die Identifizierung von Trends und die Analyse des Wettbewerbsverhaltens. Durch die Überwachung von Online-Aktivitäten können Unternehmen schnell auf negative Entwicklungen reagieren und ihre Online-Strategie entsprechend anpassen. **
-
Welche Vorteile bietet ein effektives Monitoring-System für die Überwachung und Analyse von Prozessen und Ressourcen in Unternehmen?
Ein effektives Monitoring-System ermöglicht Echtzeit-Überwachung von Prozessen und Ressourcen, um Engpässe frühzeitig zu erkennen und zu beheben. Dadurch können Kosten gesenkt, die Effizienz gesteigert und die Qualität verbessert werden. Zudem ermöglicht es eine datenbasierte Analyse zur Identifizierung von Optimierungspotenzialen und zur strategischen Entscheidungsfindung. **
-
Wie kann man das Monitoring von Systemen und Prozessen effektiv gestalten, um eine kontinuierliche Überwachung und Analyse zu gewährleisten?
Man sollte klare Ziele und KPIs definieren, um den Erfolg des Monitorings zu messen. Automatisierung von Überwachungstools und Alarmmeldungen einrichten, um schnell auf Probleme reagieren zu können. Regelmäßige Überprüfung und Anpassung des Monitoringsystems, um sicherzustellen, dass es den aktuellen Anforderungen entspricht. **

Welche Funktionen bieten moderne Gesundheitsmonitore zur Überwachung und Analyse von biometrischen Daten?
Moderne Gesundheitsmonitore bieten Funktionen wie die Aufzeichnung von Herzfrequenz, Schrittzählung und Schlafqualität. Sie ermöglichen die Überwachung von Blutdruck, Sauerstoffsättigung und Stresslevel. Zudem können sie die Analyse der Daten durch Apps und Benachrichtigungen für Abweichungen oder Verbesserungsvorschläge bieten. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siemens Relay,Monitoring,Digital,Monitoring, RelaisÜberwachungsanwendungen: Strom Versorgungsspannung: 24 bis 240 Vac/dc Kontaktanordnung: 1-poliger Umschalter Stromempfindlichkeit: Überstrom, Unterstrom Strom erfasst min.: 50 mA Strom erfasst max.: 15 A Verzögerungszeit: 0,1 bis 20 s Breite: 22,5 mm 1-phasiges Stromüberwachungsrelais zur Überwachung von einphasigen Wechselströmen und Gleichströmen gegen den eingestellten Schwellwert für Unter- und Überschwingen. Ein Stromüberwachungsrelais kann sich durch seine Messbereiche und Versorgungsspannungsarten unterscheiden. Eigenschaften und Vorteile: Echte Effektivwertmessung, geeignet für Frequenzen von 40 bis 500 Hz AC und DC. Alle Geräte können digital eingestellt werden und verfügen über eine LCD-Anzeige sowie einen zuschaltbaren Fehlerspeicher. Gleichzeitige Überwachung von Über- und Unterströmen über den gesamten Messbereich hinweg. Versorgungsspannung: 24 bis 240 V AC/DC. Bypass-Zeit beim Start: 0,1 bis 20 s. AUS-Verzögerung: 0,1 bis 20 s. Kontakte: 1 Wechsler. Informationen zur Produktanwendung: Überstrom- und Unterstromüberwachung, Überwachung der Funktionalität von elektrischen Verbrauchern, Drahtbruchüberwachung, Grenzwertschalter für analoge Signale von 4 mA bis 20 mA.194,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Wie kann Online-Monitoring effektiv zur Überwachung und Analyse von Aktivitäten im Internet eingesetzt werden?
Online-Monitoring kann eingesetzt werden, um das Image einer Marke oder eines Unternehmens in den sozialen Medien zu überwachen. Es ermöglicht auch die Identifizierung von Trends und die Analyse des Wettbewerbsverhaltens. Durch die Überwachung von Online-Aktivitäten können Unternehmen schnell auf negative Entwicklungen reagieren und ihre Online-Strategie entsprechend anpassen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Norsan Fettsäure-Analyse 1 STProdukteigenschaften: NORSAN Fettsäure-Analyse Bietet die Möglichkeit, den individuellen Versorgungsstatus der Fettsäuren im Körper zu messen. Produktbeschreibung: NORSAN Fettsäure-Analyse bietet die Möglichkeit, den individuellen Versorgungsstatus der Fettsäuren im Körper zu messen. Gemessen werden 26 Fettsäuren sowie der Omega-3-Index das Omega-6/3-Verhältnis und der Trans-Fett-Anteil. Die Analytik erfolgt nach einem standardisierten und qualitätsgesicherten Verfahren in einem unabhängigen Labor. Inhalt: 1 Testkit Anleitung Analyse-ID Bogen Folienbeutel Kontaktaktivierte Lanzette Pflaster Testkarte Rücksendeumschlag Anwendung: Mit der NORSAN Fettsäure-Analyse lässt sich der Bedarf an Omega-3 ganz einfach mit einigen Tropfen Blut aus der Fingerbeere messen. Das Set enthält alle Materialien zur Durchführung der Blutentnahme und Einsendung der Probe. Hinweis: In der NORSAN Fettsäure-Analyse ist ein frankierter Rücksendeumschlag enthalten. Bitte kontrollieren Sie vor dem Einsenden, ob dieser ausreichend frankiert ist. Quelle: www.norsan.de und Angaben der Packungsbeilage Stand: 08/202475,25 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
WithSecure Co-Monitoring ServiceKaufen Sie WithSecureTM – Stärken Sie Ihre Sicherheit durch Co-Security Bei WithSecure ist Co-Security nicht nur ein Konzept, sondern unser Leitprinzip. Es geht darum, Sicherheitsfähigkeiten, Kompetenzen und Kultur durch Partnerschaft zu stärken. Mit Co-Security verstehen wir, dass keine einzelne Entität jede Cybersecurity-Herausforderung allein bewältigen kann; es geht um Zusammenarbeit. Stärken Sie Ihr Sicherheitsteam mit kampfbereiten Verteidigern Bei WithSecure arbeiten wir nahtlos mit unseren IT-Servicepartnern und Kunden zusammen, um einen robusten Schutz zu gewährleisten. Gemeinsam bilden wir eine vereinte Front gegen Bedrohungen, wobei wir die Bereitschaft, schnelle Reaktion und Anpassungsfähigkeit in den Vordergrund stellen. 24/7 Schutz und Zugang zu den weltweit besten Threat Huntern zu einem erschwinglichen Preis Cyberkriminelle kennen keine Bürozeiten – deshalb ist es wichtig, Ihre IT-Umgebungen rund um die Uhr zu überwachen. Wir verstehen, dass dies mit einem kleinen Team schwierig zu bewerkstelligen ist. Es übersteigt auch das Budget vieler Unternehmen, diese Art von Expertise dauerhaft bereitzuhalten – schließlich sind Sicherheitsexperten schwer zu finden, anzuziehen und zu halten! 20 Jahre Erfahrung in der Incident Response Unsere 20-jährige Erfahrung in der Incident Response zeigt, dass die Kosten eines Cyberangriffs um 70-90% niedriger sind, wenn dieser innerhalb von 72 Stunden nach der Entdeckung eingedämmt wird. Funktionen von WithSecureTM Co-Monitoring Service Rund-um-die-Uhr Überwachung Sichern Sie vollständige Sichtbarkeit und Schutz, indem Sie Ihre IT-Umgebungen kontinuierlich auf schwerwiegende Bedrohungen überwachen lassen. Bedrohungsuntersuchung Der WithSecureTM Co-Monitoring Service validiert und untersucht Bedrohungen, um festzustellen, ob es sich um echte Bedrohungen handelt, die sofortige Maßnahmen erfordern, oder um Fehlalarme, die geschlossen werden können. Vorfall-Eskalation Probleme werden zeitnah an die richtigen Kundenvertreter eskaliert, die über die Befugnis und Fähigkeit zur Reaktion verfügen. Anleitung und Reaktion Der Service bietet pragmatische, fachkundige Beratung, wie jeder Vorfall eingedämmt und behoben werden kann. Die Gründe, warum WithSecureTM Co-Monitoring wählen Mit WithSecureTM Co-Monitoring profitieren Elements EDR-Kunden von einem umfassenden Schutz, der die Sicherheit ihrer IT-Umgebungen gewährleistet: Kontinuierliche Überwachung von Bedrohungen mit hohem Risiko in den IT-Umgebungen der Kunden Validierung und Untersuchung von Bedrohungen Sicherstellung, dass echte Bedrohungen zeitnah eskaliert werden Beratung der Kundenvertreter zur Eindämmung und Behebung von Vorfällen Nahtlose Integration und erweiterter Service Die vollständigen Details zum Leistungsumfang des Co-Monitoring-Dienstes finden Sie in der Servicebeschreibung. Zusätzlich bietet WithSecureTM Elements EDR-Kunden eine nahtlose Eskalation zu den staatlich geprüften Incident Response (IR)-Diensten. Diese IR-Dienste sind optional und sollten separat erworben werden. Funktion EDR EDR + Co-Monitoring Erkennung Ja Ja Untersuchung Nein Ja Alarmeskalation Nein Ja Anleitung zur Reaktion Nein Ja Reaktionsmaßnahmen Nein Von Partner definiert IR Retainer Optional Optional Betriebszeiten Kunden definiert Außerhalb der Geschäftszeiten oder 24/7 Angebot Nur Software Software + Service Systemanforderungen Sie müssen lediglich ein Elements EDR-Benutzer sein; Co-Monitoring wird über das Service-Center-Portal aktiviert. Es gibt keine weiteren Anforderungen - und es muss keine Software installiert werden.51,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fischer, Tin: Linke Daten, Rechte DatenLinke Daten, Rechte Daten , Warum wir nur das sehen, was wir sehen wollen , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20220402, Produktform: Leinen, Autoren: Fischer, Tin, Seitenzahl/Blattzahl: 240, Themenüberschrift: BUSINESS & ECONOMICS / Statistics, Keyword: Statistiken; Gefühlte Wahrheit; Wahrheit; Fake News; Gesundheit; Gesellschaft; Grüne; Umwelt; Klima; Wirtschaft; Geld; Politik; Mario Mensch; Wirtschaftsstatistik; Statistik; Einwanderung, Fachschema: Analyse / Datenanalyse~Datenanalyse~Migration (soziologisch)~Wanderung (soziologisch)~Zuwanderung~Forschung (wirtschafts-, sozialwissenschaftlich) / Sozialforschung~Sozialforschung~Empirische Sozialforschung~Sozialforschung / Empirische Sozialforschung~Umwelt / Politik, Wirtschaft, Planung~Ökonometrie~Statistik / Wirtschaftsstatistik~Wirtschaftsstatistik, Fachkategorie: Datenanalyse, allgemein~Sozialforschung und -statistik~Grüne Politik / Ökopolitik / Umweltschutz~Ökonometrie und Wirtschaftsstatistik~Wahrscheinlichkeitsrechnung und Statistik, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Migration, Einwanderung und Auswanderung, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 215, Breite: 144, Höhe: 26, Gewicht: 402, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 267813525,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Vorteile bietet ein effektives Monitoring-System für die Überwachung und Analyse von Prozessen und Ressourcen in Unternehmen?
Ein effektives Monitoring-System ermöglicht Echtzeit-Überwachung von Prozessen und Ressourcen, um Engpässe frühzeitig zu erkennen und zu beheben. Dadurch können Kosten gesenkt, die Effizienz gesteigert und die Qualität verbessert werden. Zudem ermöglicht es eine datenbasierte Analyse zur Identifizierung von Optimierungspotenzialen und zur strategischen Entscheidungsfindung. **
-
Wie kann man das Monitoring von Systemen und Prozessen effektiv gestalten, um eine kontinuierliche Überwachung und Analyse zu gewährleisten?
Man sollte klare Ziele und KPIs definieren, um den Erfolg des Monitorings zu messen. Automatisierung von Überwachungstools und Alarmmeldungen einrichten, um schnell auf Probleme reagieren zu können. Regelmäßige Überprüfung und Anpassung des Monitoringsystems, um sicherzustellen, dass es den aktuellen Anforderungen entspricht. **
-
Welche Funktionen bieten moderne Gesundheitsmonitore zur Überwachung und Analyse von biometrischen Daten?
Moderne Gesundheitsmonitore bieten Funktionen wie die Aufzeichnung von Herzfrequenz, Schrittzählung und Schlafqualität. Sie ermöglichen die Überwachung von Blutdruck, Sauerstoffsättigung und Stresslevel. Zudem können sie die Analyse der Daten durch Apps und Benachrichtigungen für Abweichungen oder Verbesserungsvorschläge bieten. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.